Resume este artículo, encuentra los puntos clave o pregunta lo que quieras entender mejor.
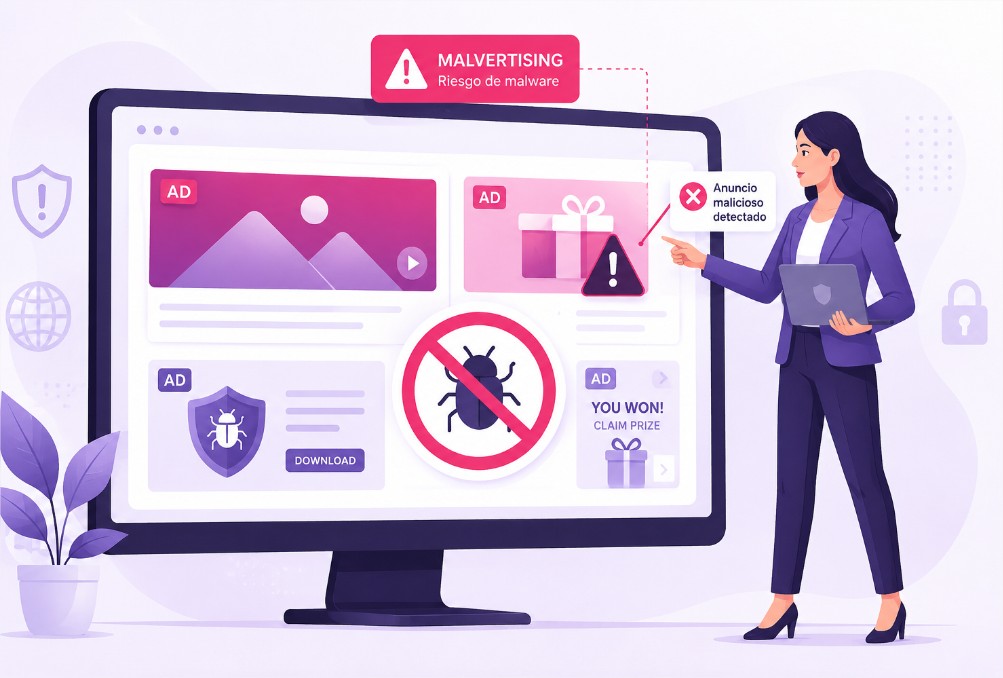
El malvertising es el uso malicioso de anuncios digitales para engañar a los usuarios, redirigirlos hacia páginas peligrosas, robar información o distribuir software dañino. El término combina las palabras inglesas malicious y advertising, por lo que también puede entenderse como publicidad maliciosa.
Una de sus principales características es que el anuncio puede aparecer en un entorno que parece legítimo. El problema no siempre está en la página que visita el usuario: el contenido malicioso puede introducirse a través de una campaña publicitaria, una cuenta comprometida, una red de anuncios o una cadena de redirecciones.
El malvertising tampoco implica necesariamente que un dispositivo se infecte de inmediato. Algunas campañas intentan llevar a la persona hacia una página falsa, otras buscan que descargue un archivo y algunas aprovechan vulnerabilidades para ejecutar acciones sin la interacción esperada.
Qué significa malvertising
Malvertising puede traducirse como publicidad maliciosa.
La técnica utiliza el formato y la distribución de los anuncios online como medio para iniciar un ataque o conducir al usuario hacia otra etapa del engaño.
Un anuncio puede parecer una promoción, una descarga, una actualización, una herramienta gratuita o incluso un resultado relacionado con un producto conocido. Sin embargo, su destino real puede ser una página diseñada para robar credenciales, distribuir malware o convencer al usuario de ejecutar una acción peligrosa.
Cómo funciona el malvertising
No existe un único método. Una campaña puede utilizar diferentes rutas dependiendo del objetivo del atacante.
Un flujo sencillo podría funcionar así:
- El atacante prepara un anuncio o consigue comprometer una campaña publicitaria.
- El anuncio se distribuye a determinados usuarios.
- La persona ve el anuncio o interactúa con él.
- Se produce una redirección hacia otro dominio o se inicia una cadena de páginas.
- El destino intenta obtener información, provocar una descarga o ejecutar otra acción maliciosa.
En algunos casos existen varias redirecciones antes de llegar a la página final, lo que puede ayudar a ocultar el verdadero destino o adaptar el ataque al dispositivo, ubicación o características del visitante.
¿Es necesario hacer clic en un anuncio para ser afectado?
No siempre.
Muchas campañas necesitan que el usuario haga clic, descargue un archivo, instale un programa o introduzca sus datos. Sin embargo, también pueden existir redirecciones forzadas o ataques que aprovechan vulnerabilidades sin el comportamiento que normalmente esperaría la persona.
Google, por ejemplo, incluye entre sus ejemplos de software malicioso publicitario las redirecciones hacia sitios infectados sin que el usuario haya hecho clic y determinados anuncios HTML5 capaces de realizar acciones dañinas.
Esto no significa que visualizar cualquier anuncio sea peligroso. Las grandes plataformas aplican controles de seguridad, pero ningún ecosistema publicitario está completamente libre de intentos de abuso.
Formas habituales de malvertising
La publicidad maliciosa puede adoptar apariencias muy diferentes. Algunas de las más habituales son las siguientes.
Anuncios que llevan a páginas de phishing
El anuncio conduce a una página que imita una empresa, plataforma o servicio conocido.
El objetivo puede ser conseguir contraseñas, códigos de acceso, información financiera u otros datos personales.
Descargas falsas de programas
El atacante anuncia una aplicación conocida, una herramienta gratuita o una actualización aparentemente necesaria.
La página de destino entrega un archivo diferente al esperado o incluye software adicional malicioso.
Falsas alertas de seguridad
El usuario recibe mensajes como:
- “Tu computador está infectado”.
- “Se detectaron varios virus”.
- “Tu navegador necesita una actualización urgente”.
- “Llama inmediatamente a soporte”.
Estas alertas buscan generar presión para que la persona actúe sin comprobar si el mensaje es legítimo.
Redirecciones no esperadas
Una publicidad puede iniciar una cadena que termina en otro sitio distinto del que el usuario esperaba visitar.
El destino puede cambiar incluso según el país, dispositivo o navegador, lo que dificulta detectar la campaña.
Campañas que distribuyen malware
El anuncio puede terminar entregando troyanos, ladrones de información, spyware, ransomware u otras familias de malware.
El tipo de archivo y el método de instalación varían entre campañas.
Malvertising no es lo mismo que malware
Los dos conceptos están relacionados, pero no significan lo mismo.
Malware es software creado para realizar acciones dañinas o conseguir acceso no autorizado a sistemas y dispositivos.
Malvertising describe el uso malicioso de publicidad como medio de distribución, engaño o redirección.
Un anuncio malicioso puede distribuir malware, pero también puede utilizarse únicamente para phishing o fraude.
Malvertising, phishing y adware: diferencias
| Concepto | Qué significa |
|---|---|
| Malvertising | Uso de publicidad digital maliciosa para redirigir, engañar o distribuir amenazas. |
| Malware | Software diseñado para realizar acciones dañinas o conseguir acceso no autorizado. |
| Phishing | Engaño destinado a obtener credenciales, información personal o datos financieros. |
| Adware | Software que muestra publicidad, en ocasiones de forma intrusiva o no deseada. |
Una misma campaña puede combinar varios de estos elementos. Por ejemplo, un anuncio malicioso puede dirigir a una página de phishing o provocar la descarga de malware.
Qué relación tiene el malvertising con el ransomware
El ransomware puede ser una de las cargas maliciosas distribuidas durante una campaña, pero malvertising y ransomware no son sinónimos.
El ransomware intenta bloquear sistemas o cifrar información para exigir posteriormente un pago u otra acción a la víctima.
La publicidad maliciosa puede servir como una vía inicial para acercar al usuario a ese tipo de software, de la misma manera que también puede utilizarse para distribuir troyanos, spyware o herramientas destinadas al robo de información.
¿Puede aparecer malvertising en un sitio web legítimo?
Sí.
El hecho de que un anuncio aparezca dentro de una página conocida no significa necesariamente que el propietario de esa web haya creado el contenido malicioso.
Muchos espacios publicitarios se gestionan mediante plataformas, intermediarios y sistemas automatizados. Un atacante puede intentar introducir una campaña dañina dentro de esa cadena y aprovechar la confianza que genera el sitio donde finalmente aparece.
También existe otra situación: un sitio puede haber sido comprometido y mostrar código, anuncios o redirecciones que su propietario nunca autorizó.
Son problemas diferentes y requieren investigar el origen real antes de determinar qué ocurrió.
Por qué los anuncios maliciosos pueden parecer legítimos
Los atacantes intentan reducir las señales que despiertan sospechas.
Para ello pueden copiar nombres de productos, elementos visuales, logotipos, textos publicitarios o páginas que recuerdan a servicios conocidos.
También pueden utilizar dominios visualmente parecidos al original.
Por ejemplo, una página que afirma ofrecer una aplicación conocida puede utilizar un nombre similar pero pertenecer a un dominio completamente diferente.
Por eso es importante revisar la dirección real antes de descargar programas o introducir credenciales.
Qué señales pueden indicar un anuncio malicioso
No siempre es posible reconocerlo visualmente, pero algunas señales justifican una revisión adicional.
- El anuncio promete algo demasiado diferente de la oferta oficial.
- El dominio de destino no corresponde con la empresa anunciada.
- La página solicita descargar inmediatamente un ejecutable.
- Aparecen alertas urgentes sobre supuestos virus.
- Se producen varias redirecciones inesperadas.
- La descarga procede de un dominio desconocido.
- La página solicita credenciales que no deberían ser necesarias.
- El navegador muestra una advertencia de seguridad.
- Se solicita desactivar antivirus o protecciones del sistema.
Una sola señal no demuestra automáticamente que exista un ataque, pero debería hacer que el usuario compruebe el origen antes de continuar.
Cómo protegerse del malvertising como usuario
La protección no depende de una única herramienta. Combinar varias prácticas reduce el riesgo.
Mantén actualizado el sistema y el navegador
Las actualizaciones corrigen vulnerabilidades que podrían utilizarse en determinados ataques.
Descarga programas desde fuentes oficiales
Si buscas una herramienta conocida, es preferible localizar su web oficial y verificar el dominio antes de instalarla.
No actúes por presión
Mensajes que exigen instalar algo inmediatamente, llamar a un supuesto soporte o ingresar datos con urgencia deben revisarse con especial cuidado.
Utiliza protección de seguridad actualizada
Las soluciones de seguridad pueden detectar muchas amenazas conocidas, aunque ninguna herramienta garantiza protección absoluta frente a todos los ataques.
Comprueba las URLs
Antes de iniciar sesión o realizar una descarga, revisa el dominio real y no solamente el nombre o logotipo que aparece en la página.
Utiliza autenticación adicional cuando esté disponible
La autenticación multifactor puede reducir el impacto de determinadas situaciones en las que una contraseña haya sido comprometida, aunque tampoco sustituye otras medidas de seguridad.
¿Un bloqueador de anuncios evita el malvertising?
Un bloqueador puede reducir la exposición a determinados anuncios y, por tanto, a algunas campañas maliciosas que dependen de ellos.
Sin embargo, no debería considerarse una protección completa.
Un usuario todavía puede llegar a una página maliciosa por otros canales, y existen ataques que utilizan resultados de búsqueda, mensajes, redes sociales, correo electrónico o sitios comprometidos.
El bloqueo de anuncios puede formar parte de una estrategia de protección, pero no reemplaza las actualizaciones, el control de descargas y la revisión de los sitios visitados.
Qué hacer si hiciste clic en un anuncio sospechoso
Hacer clic no significa automáticamente que el dispositivo esté infectado.
La respuesta depende de lo que ocurrió después.
Si únicamente abriste una página y no descargaste archivos ni introdujiste información, puedes cerrar el sitio y comprobar que el navegador y sistema estén actualizados.
Si descargaste o ejecutaste un archivo desconocido, es recomendable analizar el equipo con las herramientas de seguridad disponibles.
Si introdujiste una contraseña en una página sospechosa, cambia esa contraseña desde el servicio legítimo y evita reutilizarla en otras cuentas.
Si proporcionaste información financiera, contacta con la entidad correspondiente mediante sus canales oficiales.
En entornos empresariales conviene informar al equipo responsable de seguridad para que pueda evaluar lo sucedido.
Qué hacer si una web empieza a mostrar anuncios maliciosos
Si eres propietario de un sitio y recibes reportes de redirecciones o anuncios extraños, primero debes determinar si el problema procede de la plataforma publicitaria o si el sitio ha sido comprometido.
Algunas acciones útiles son:
- Identificar las URLs y anuncios afectados.
- Documentar la hora, dispositivo y ubicación donde se produjo el comportamiento.
- Revisar las redes publicitarias y scripts de terceros utilizados.
- Consultar los registros del servidor cuando sea necesario.
- Comprobar modificaciones recientes en plugins, plantillas o código.
- Revisar Search Console en busca de problemas de seguridad.
- Contactar a la plataforma publicitaria con los identificadores disponibles.
- Retirar temporalmente el componente afectado si representa un riesgo para los visitantes.
Eliminar únicamente el anuncio visible puede no solucionar el problema si existe una vulnerabilidad o código comprometido detrás.
Malvertising y sitios web comprometidos no son exactamente lo mismo
Un sitio comprometido ha sufrido una modificación no autorizada de su código o contenido.
Google define estos sitios como destinos cuyo código fue manipulado para beneficiar a un tercero sin conocimiento del propietario y potencialmente perjudicar a sus visitantes.
En cambio, un sitio puede mostrar un anuncio malicioso proveniente de una cadena publicitaria sin que el servidor principal haya sido vulnerado.
Determinar cuál de los dos escenarios está ocurriendo es importante porque las soluciones son diferentes.
Cómo reducir el riesgo si administras espacios publicitarios
Los propietarios de sitios que trabajan con publicidad deberían mantener control sobre las tecnologías y proveedores que tienen acceso a sus páginas.
Algunas medidas prácticas son:
- trabajar con plataformas publicitarias conocidas y revisar sus políticas;
- mantener actualizado el CMS, plugins y componentes del servidor;
- eliminar integraciones publicitarias que ya no se utilizan;
- revisar scripts externos añadidos al sitio;
- controlar quién tiene acceso administrativo;
- utilizar autenticación multifactor cuando sea posible;
- monitorizar cambios no autorizados;
- mantener copias de seguridad adecuadas;
- disponer de un procedimiento para retirar rápidamente una campaña sospechosa.
Qué papel puede tener Content Security Policy
Content Security Policy o CSP permite establecer restricciones sobre los recursos que una página puede cargar o ejecutar.
Una política bien diseñada puede limitar determinadas formas de inyección de contenido y reducir la superficie disponible para algunos ataques.
Sin embargo, CSP no debe presentarse como una solución automática contra todo el malvertising.
Cuando un sitio autoriza deliberadamente scripts de terceros para mostrar publicidad, la configuración debe diseñarse con cuidado para mantener el funcionamiento necesario sin abrir permisos innecesarios.
Malvertising en plataformas publicitarias
Las principales plataformas publicitarias cuentan con políticas y sistemas destinados a detectar contenido malicioso, pero los atacantes intentan continuamente evadir esos controles.
Google Ads prohíbe expresamente distribuir software malicioso a través de anuncios o destinos enlazados y considera estas infracciones especialmente graves. Entre sus ejemplos aparecen ransomware, spyware, troyanos, redirecciones forzadas y anuncios diseñados para robar credenciales.
Esto también demuestra que encontrar publicidad maliciosa en una plataforma no significa que dicha plataforma la permita. Puede tratarse de una campaña que consiguió superar temporalmente sus sistemas de revisión.
Los atacantes también aprovechan marcas conocidas
Una campaña de malvertising puede utilizar la popularidad de un producto para hacer que el anuncio resulte convincente.
Durante 2026, Microsoft documentó campañas que utilizaron nombres y productos relacionados con inteligencia artificial como señuelos para llevar usuarios hacia descargas y páginas maliciosas. En uno de los casos investigados, la publicidad terminó distribuyendo un ladrón de información.
Este tipo de campañas demuestra por qué el reconocimiento de una marca dentro de un anuncio no basta para confirmar que el destino sea legítimo.
Qué relación tiene el malvertising con el SEO
El malvertising no debería tratarse como una técnica SEO ni como un factor de posicionamiento.
El problema aparece cuando un sitio termina comprometido, aloja contenido malicioso o dirige a los usuarios hacia recursos peligrosos.
Google puede mostrar advertencias de seguridad en los resultados o en el navegador cuando detecta malware, contenido engañoso o sitios pirateados. En determinadas circunstancias también puede ocultar resultados o añadir la web a sistemas de Navegación Segura.
Por eso no diría simplemente que “el malvertising baja el SEO”. La consecuencia concreta depende de qué problema de seguridad exista y de cómo Google evalúe el sitio.
Cómo revisar problemas de seguridad en Google Search Console
Si Google detecta indicios de que una web ha sido pirateada o presenta un comportamiento potencialmente dañino, el informe Problemas de seguridad de Search Console puede mostrar ejemplos y categorías relacionadas con el incidente.
Entre los problemas que Google puede señalar se encuentran contenido pirateado, malware, software no deseado y determinados enlaces hacia descargas maliciosas.
Después de limpiar completamente el sitio y corregir la vulnerabilidad que permitió el problema, el propietario puede solicitar una revisión.
La parte más importante es solucionar la causa original. Limpiar únicamente una página infectada sin corregir la vulnerabilidad puede permitir que el ataque reaparezca.
Malvertising y publicidad legítima: cómo mantener el criterio
La existencia de publicidad maliciosa no significa que los anuncios online sean inseguros por definición.
Las plataformas publicitarias legítimas realizan controles, establecen políticas y retiran campañas cuando detectan abusos.
El malvertising aprovecha precisamente sistemas que permiten distribuir publicidad a gran escala y la confianza que los usuarios depositan en ellos.
Para una persona, la protección consiste en verificar destinos y actuar con precaución ante descargas o solicitudes de información. Para una empresa, implica además controlar proveedores, accesos, scripts y sistemas que participan en su ecosistema publicitario.
En Margetc te ayudamos a atraer más clientes con estrategias de SEO,
pauta digital, contenido optimizado y mejoras reales para tu sitio web.
¿Quieres mejorar el SEO y la publicidad de tu web?
Preguntas frecuentes sobre malvertising
¿El malvertising puede afectar un teléfono móvil?
Sí. Las campañas pueden dirigir a páginas fraudulentas, aplicaciones falsas u otros contenidos dañinos desde dispositivos móviles. El tipo de ataque puede variar según el sistema operativo y el navegador.
¿El modo incógnito protege contra anuncios maliciosos?
No. El modo incógnito limita principalmente cierta información que el navegador conserva localmente después de la sesión, pero no impide por sí mismo visitar páginas maliciosas ni descargar archivos peligrosos.
¿Un anuncio con HTTPS puede ser malicioso?
Sí. HTTPS protege la comunicación entre el navegador y el servidor, pero no garantiza que el propietario o el contenido de ese sitio sean legítimos.
¿Debo llamar al teléfono que aparece en una alerta de virus?
No conviene utilizar números mostrados por alertas inesperadas dentro del navegador. Si necesitas asistencia, utiliza los canales oficiales del fabricante del sistema, software o dispositivo.
¿Puedo reportar un anuncio malicioso?
Sí. Las plataformas publicitarias suelen disponer de mecanismos para reportar anuncios. Cuando sea posible, conserva información como la URL, una captura, el dominio de destino y el momento en que apareció.
¿Un sitio puede mostrar malvertising sin que su propietario lo sepa?
Sí. El origen puede estar en una campaña servida mediante terceros o en una vulneración que el administrador todavía no ha detectado. Por eso es necesario investigar antes de atribuir la causa.